Um incidente de segurança na LGPD ocorre quando dados pessoais são comprometidos por situações como acesso não autorizado, perda, divulgação indevida ou indisponibilidade de informações.
Para organizações de saúde, o episódio investigado pela Autoridade Nacional de Proteção de Dados (ANPD) reforça a importância de adotar medidas preventivas, avaliar os impactos de cada ocorrência e documentar as providências tomadas.
Principais pontos sobre incidentes de segurança na LGPD
- Dados de saúde são dados pessoais sensíveis e exigem proteção adequada.
- Nem todo incidente de segurança significa que houve vazamento de informações.
- A organização deve avaliar os riscos e identificar os dados e titulares potencialmente afetados.
- Incidentes que possam causar risco ou dano relevante podem exigir comunicação à ANPD e aos titulares.
- Registros técnicos e documentação das providências ajudam a demonstrar as medidas adotadas.
- Prevenção, controle de acesso e treinamento das equipes contribuem para reduzir riscos.
O que é um incidente de segurança na LGPD?
Um incidente de segurança com dados pessoais é um evento que compromete a confidencialidade, a integridade ou a disponibilidade dessas informações. Pode envolver invasões de sistemas, envio de documentos ao destinatário errado, perda de dispositivos ou ataques de ransomware.
É importante diferenciar incidente de vazamento confirmado. Um ataque pode tornar arquivos inacessíveis sem que isso, por si só, comprove a extração ou divulgação dos dados.
A avaliação técnica deve esclarecer o que aconteceu, quais informações foram afetadas e quais riscos existem para os titulares.
Por que dados de saúde exigem cuidados especiais?
Informações como diagnósticos, prontuários, exames, prescrições e histórico de tratamentos são dados pessoais sensíveis segundo a Lei Geral de Proteção de Dados Pessoais (Lei nº 13.709/2018).
O uso ou a divulgação indevida desses dados pode expor pessoas a constrangimento, discriminação e outros prejuízos.
Por isso, organizações de saúde precisam estabelecer controles compatíveis com os riscos, limitar o acesso às informações e avaliar cuidadosamente seu compartilhamento com prestadores e parceiros.
O que o caso investigado pela ANPD ensina às organizações?
Em julho de 2026, a ANPD divulgou a instauração de um processo administrativo sancionador contra o Instituto Saúde e Cidadania (Isac), após um incidente de ransomware ocorrido em 2025 que teria afetado cerca de 500 mil registros de pacientes. Entre os dados envolvidos estavam informações de identificação, prontuários, exames, prescrições e diagnósticos.
A investigação apura possíveis falhas nas medidas de segurança, na comunicação às pessoas afetadas e na prestação de contas. Segundo a autoridade, a organização não apresentou evidências técnicas suficientes para sustentar determinadas alegações sobre o impacto do incidente e as medidas adotadas.
O Isac, por sua vez, declarou à CNN Brasil que suas análises não identificaram evidências de extração ou divulgação indevida de dados.
Portanto, a existência do processo não significa que houve condenação: as circunstâncias e eventuais infrações devem ser avaliadas no procedimento administrativo.
O caso destaca três cuidados importantes: avaliar tecnicamente o incidente, manter evidências das providências adotadas e realizar comunicações adequadas quando exigidas.
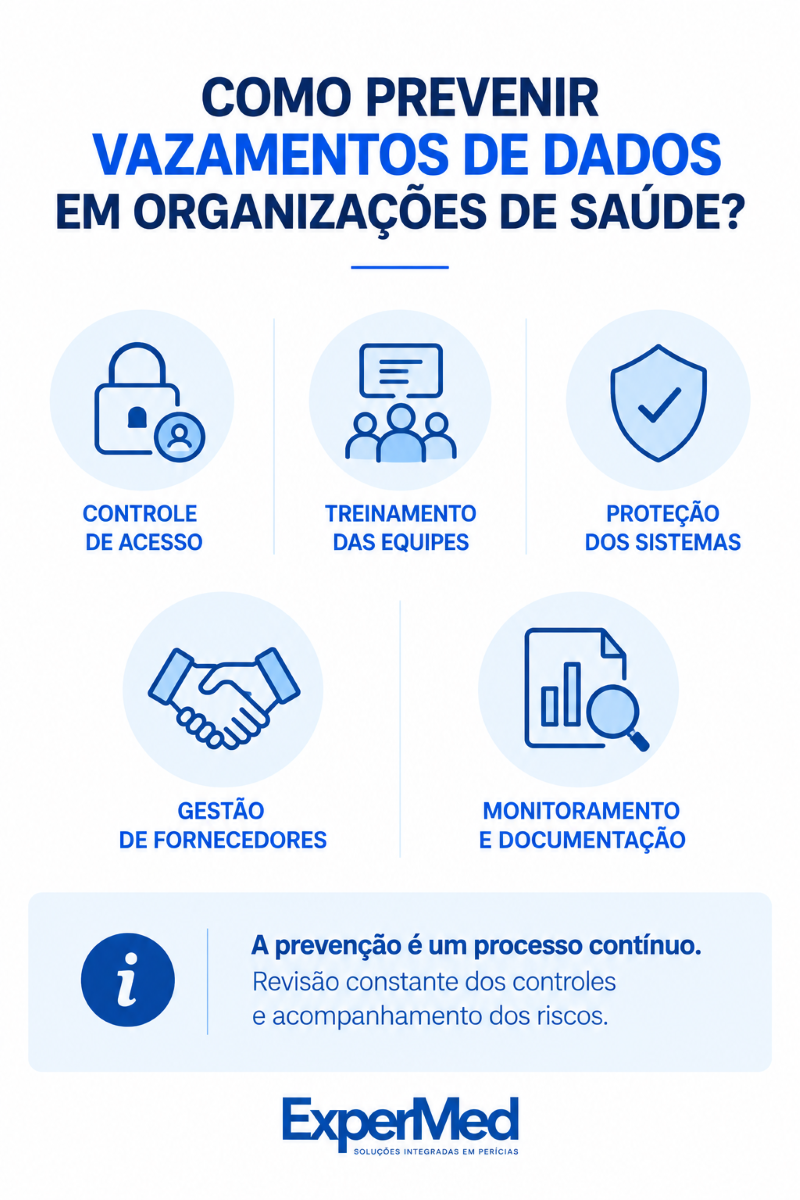
Como prevenir vazamentos de dados em organizações de saúde?
A prevenção depende de medidas técnicas e administrativas compatíveis com os riscos envolvidos. Entre as principais práticas estão:
- Controle de acesso: conceder permissões conforme a função de cada profissional e revisar acessos periodicamente.
- Treinamento das equipes: orientar sobre compartilhamento de documentos, identificação de tentativas de fraude e tratamento de informações sensíveis.
- Proteção dos sistemas: manter atualizações, cópias de segurança e medidas de segurança adequadas aos riscos.
- Gestão de fornecedores: definir responsabilidades e procedimentos para o compartilhamento de dados com parceiros.
- Monitoramento e documentação: manter registros relevantes e protocolos para identificar, avaliar e tratar incidentes.
Nenhuma medida elimina todos os riscos. A prevenção exige revisão contínua dos controles e acompanhamento das vulnerabilidades e dos processos de tratamento de dados.
Como agir e documentar providências após um incidente?
A organização deve avaliar a natureza e a extensão do evento, identificar os dados e titulares afetados, preservar evidências e registrar as medidas de contenção e correção. Também deve avaliar os riscos e verificar as obrigações de comunicação aplicáveis.
De acordo com a regulamentação da ANPD, incidentes confirmados que possam acarretar risco ou dano relevante aos titulares devem ser comunicados pelo controlador à autoridade e às pessoas afetadas, em regra, no prazo de três dias úteis, ressalvadas as hipóteses de prazo específico previstas em legislação.
Quando as informações estiverem incompletas, a regulamentação prevê condições para comunicação preliminar e complementação posterior.
A organização também deve manter o registro do incidente e das providências adotadas. A documentação contribui para a prestação de contas e permite demonstrar como a ocorrência foi avaliada e tratada.
Perguntas frequentes sobre incidentes de segurança e LGPD
1. Todo incidente de segurança significa vazamento de dados?
Não. Um incidente pode comprometer a disponibilidade ou a integridade dos dados sem comprovar sua extração ou divulgação indevida.
2. Quando um incidente deve ser comunicado à ANPD?
Quando a ocorrência estiver confirmada, envolver dados pessoais e puder acarretar risco ou dano relevante aos titulares, conforme os critérios da regulamentação aplicável.
3. Qual é o prazo para comunicar um incidente à ANPD?
A regra geral é de três dias úteis para incidentes que possam causar risco ou dano relevante, conforme a Resolução CD/ANPD nº 15/2024, observadas as exceções legais aplicáveis.
4. Como proteger dados de pacientes?
É importante combinar controles de acesso, proteção de sistemas, capacitação das equipes, gestão de fornecedores e procedimentos documentados para prevenção e resposta a incidentes.
ExperMed: suporte técnico em processos de saúde
A ExperMed é uma empresa de perícias médicas e técnicas que atende empresas, seguradoras e operadoras de saúde.
Oferece serviços como auditoria de despesas médicas e hospitalares, perícia administrativa e assistência técnica judicial, apoiando organizações na análise técnica de demandas e na gestão de processos.
Em atividades que envolvem informações clínicas, a organização dos documentos e a condução responsável dos fluxos de informação são aspectos relevantes.
Para conhecer as soluções da ExperMed voltadas às demandas de saúde, entre em contato com a equipe e avalie as opções adequadas às necessidades da sua organização.


